Mallettes cyber pro : l’atelier de rentrée en 15 minutes qui rend la cybersécurité concrète
En bref
- Un atelier court pour poser des gestes cyber partagés, sans cours magistral
- Des scénarios concrets à partir des habitudes réelles de l’équipe
- Trois décisions à activer : accès, messagerie, sauvegardes
- Un suivi daté à une semaine puis à un mois pour éviter l’effet “une fois”
- Des ressources à adapter en présentiel ou en format hybride
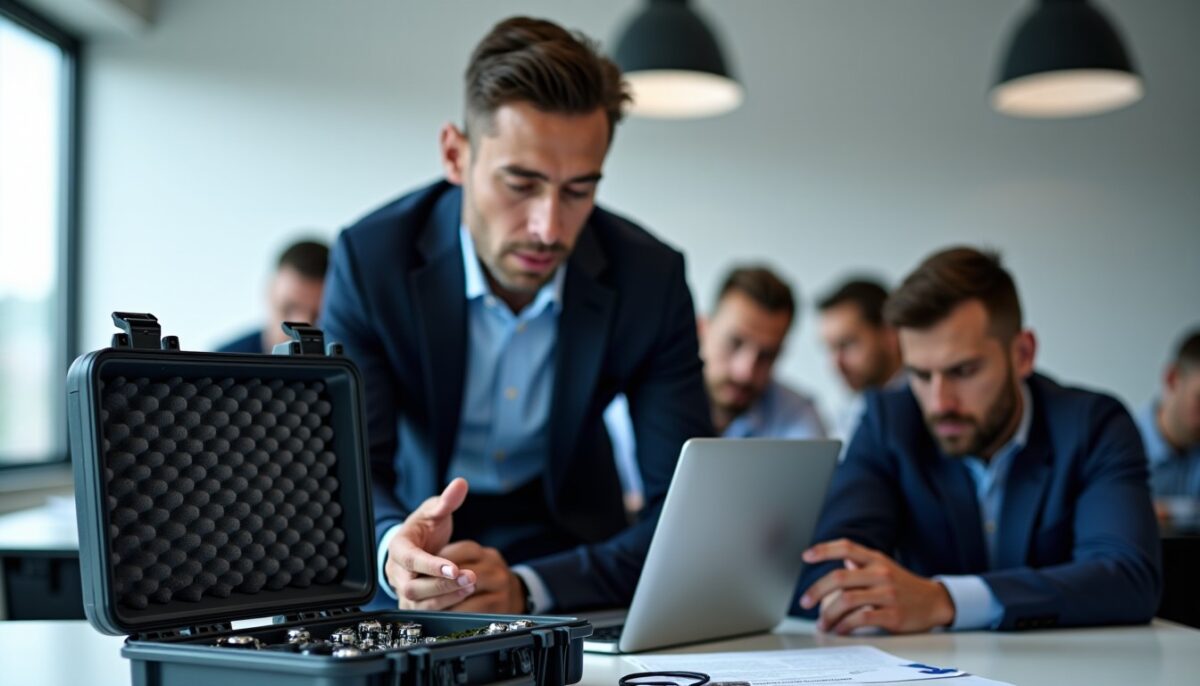
À la rentrée, la cybersécurité se heurte souvent au manque de temps et à la dispersion des priorités. La MalletteCyber Pro vise un autre rythme : une séquence courte, construite autour de situations vécues, pour transformer une discussion en décisions vérifiables.
Ce guide explique comment préparer un atelier de 15 minutes à une heure, avec des règles de déroulé et des critères de réussite mesurables.
Pourquoi une mallette cyber change la dynamique en réunion
Une mallette cyber fournit un langage commun et évite de débattre de concepts trop généraux. Les scénarios servent de déclencheurs, puis l’équipe relie chaque situation à ses pratiques concrètes. Ce format réduit les frictions, car les échanges portent sur les gestes, pas sur les personnes.
Dans une TPE ou une PME, l’objectif reste opérationnel : identifier les points fragiles et décider d’actions simples, datées. La sensibilisation ne peut pas se limiter à une seule séance, car les comportements évoluent dans le temps. Un atelier bien cadré prépare cette continuité.
Pour rendre l’exercice utile, vous pouvez s’appuyer sur des principes éprouvés de gestion des risques. La norme ISO 27001 rappelle que la sécurité s’organise par processus, pas par actions isolées. Sur le terrain, l’atelier agit comme un micro-déclencheur de ces processus.
| Objectif de séance | Résultat attendu | Critère de vérification |
|---|---|---|
| Réflexe en 15 minutes | Une règle partagée face à un message douteux | Question test posée par l’animateur |
| Décisions en 30 minutes | Responsable et point de contrôle | Échéance notée dans un suivi |
| Mini-plan en 1 heure | Actions priorisées : accès, messagerie, sauvegardes | Preuve de mise à jour ou de test |
- Déclencheur : élément qui lance un échange sur une situation réelle.
- Règle partagée : consigne courte et répétable, comprise par tous.
- Point de contrôle : vérification datée, avec un responsable.
Quel format choisir : 15 minutes, 30 minutes ou une heure
Le choix du format dépend du temps disponible et du niveau de maturité. La MalletteCyber Pro permet d’orchestrer un atelier de courte durée tout en gardant une logique de progression. Pour un premier contact, commencez par 15 minutes pour installer un réflexe.
Quand l’équipe comprend déjà les bases, un format de 30 minutes relie mieux la théorie au quotidien. Pour structurer un plan concret, prévoyez une heure, puis verrouillez trois actions avec une date de vérification.
En 15 minutes : faire émerger un réflexe de décision
En séquence express, sélectionnez une seule situation et demandez à chacun ce qu’il ferait. Le groupe compare ensuite son approche avec la fiche pédagogique. Cette méthode vise un geste immédiat, comme contrôler l’expéditeur avant d’ouvrir une pièce jointe.
Vous évitez ainsi la réunion “catalogue”. Le temps sert à ancrer une règle, puis à rappeler comment l’appliquer dans l’activité quotidienne. Un atelier court peut rester mémorable si les consignes sont calibrées.
En 30 minutes : relier la carte au quotidien
Avec une demi-heure, abordez deux ou trois scénarios. Après chaque carte, faites préciser où le risque apparaît : messagerie, partage interne, accès à un outil web ou échanges avec un prestataire. L’atelier devient concret et la discussion reste actionnable.
Gardez une dynamique “sans blâme”. Les échanges portent sur les mécanismes et les choix, pas sur le profil de l’émetteur ou du destinataire. Cette neutralité favorise la remontée de difficultés.
En une heure : construire un mini-plan d action
Une heure permet d’utiliser plusieurs éléments de la mallette cyber : infographie pour cadrer, jeu de cartes pour stimuler le raisonnement, puis fiches pour formaliser. L’affiche peut rester visible pour consolider les repères après la réunion.
Réservez les quinze dernières minutes à la décision. Chaque action doit nommer un responsable, un livrable attendu et une date de vérification. Sans ce verrou, la sensibilisation retombe rapidement.
Comment structurer l atelier pour éviter le rendez-vous sans suite
Un atelier utile se joue sur la préparation et sur la sortie de séance. Avant de lancer la séquence, fixez une durée, un animateur et un périmètre limité. Imprimez seulement les supports nécessaires pour conserver une discussion fluide.
Pendant l’atelier, tenez une trame courte et répétable. Les participants doivent savoir à quel moment ils répondent, quand ils comparent, puis à quel moment ils décident. Vous réduisez ainsi l’effet “échange général”.
Le déroulé ci-dessous sert de squelette pour une sensibilisation cyber orientée résultats.
- Ouvrir en deux minutes : rappeler le but, sans test individuel ni mise en défaut.
- Mettre l’équipe en situation : lire une carte, laisser répondre, puis confronter au contenu pédagogique.
- Noter les écarts : lister les pratiques à clarifier, sans jugement sur des personnes.
- Finir par trois décisions : nommer un responsable et une échéance de contrôle pour chaque action.
En pratique, une organisation qui répète les contrôles réduit l’écart entre “ce qui est compris” et “ce qui est fait”. Ce point rejoint la logique “planifier, exécuter, vérifier” de l’amélioration continue. Elle se traduit dans l’atelier par un suivi à date.
La sensibilisation et l’entraînement doivent être intégrés à la gouvernance, pas ajoutés après coup.
Quelles décisions prendre : accès, messagerie et sauvegardes
La séance doit se terminer avec trois décisions simples, car elles couvrent la majorité des incidents du quotidien. La MalletteCyber Pro aide à cadrer ces choix autour de l’accès, de la messagerie et des sauvegardes. Chaque décision doit comporter un responsable et une date.
Cette approche répond à une réalité : les erreurs fréquentes viennent rarement d’un manque d’information globale. Elles résultent plutôt d’un oubli opérationnel, comme une authentification non activée ou une restauration jamais testée.
Action 1 : réduire le risque sur les comptes et les accès
Commencez par dresser une liste courte des comptes prioritaires : messagerie, outils métiers, accès aux fichiers partagés. Ensuite, consolidez l’authentification avec un gestionnaire de mots de passe et activez la double authentification quand c’est disponible. Un inventaire bref facilite la mise en œuvre.
Sur le plan organisationnel, identifiez le rôle qui porte la demande et le rôle qui exécute. La séparation limite les erreurs. Elle clarifie aussi la chaîne de décision quand une demande arrive en urgence.
Action 2 : définir une règle face aux courriels inhabituels
Pour la messagerie, évitez la consigne générale. Fixez plutôt une règle de vérification avant toute action : contrôler l’expéditeur, comparer avec l’habitude de l’interlocuteur, puis confirmer par un autre canal si la demande paraît étrange. Le but reste la réduction des décisions impulsives.
Cette logique se rapproche des recommandations de l’ANSSI sur la vigilance face aux campagnes d’hameçonnage. Un réflexe partagé vaut mieux qu’une alerte vague, car il devient une procédure répétable. L’équipe doit savoir quoi faire, pas seulement quoi “éviter”.
Action 3 : sécuriser les données avec une restauration testée
Sur les données, identifiez les fichiers indispensables et vérifiez que les sauvegardes sont utilisables. Planifiez ensuite un test de restauration. Une sauvegarde qui n’a jamais été restaurée laisse une incertitude critique lors d’un incident.
La CNIL recommande aussi une culture de gestion des données et des pratiques régulières. Dans une TPE, l’atelier peut devenir un point de rendez-vous annuel ou semestriel. Le suivi daté transforme la sensibilisation en routine.
Erreurs fréquentes à éviter pendant un atelier cyber
Les ateliers échouent rarement par manque de bonne volonté. Ils échouent plutôt quand la discussion reste abstraite ou quand aucune mesure n’est décidée. Évitez aussi les séances “tout le monde parle” sans trace de décisions.
Un autre risque consiste à confondre la sensibilisation et la conformité technique. La sensibilisation doit conduire à des actions suivies, mais elle ne remplace ni les contrôles, ni les procédures internes, ni l’adaptation aux métiers.
| Erreur courante | Pourquoi elle pose problème | Correction simple |
|---|---|---|
| Vaste tour d’horizon en 15 minutes | Les règles ne s’ancrent pas | Choisir une seule carte et une seule règle |
| Décisions sans responsable | Les actions ne démarrent pas | Nommer un responsable par décision |
| Rappel sans date de contrôle | Le suivi disparaît | Fixer une vérification à 7 jours puis 30 jours |
| Test de restauration jamais réalisé | La sauvegarde est incertaine | Programmer un test et tracer le résultat |
Après l atelier : comment mesurer plutôt que supposer
Une semaine après la séance, vérifiez l’avancement des trois décisions. Ensuite, refaites un point à un mois pour confirmer la tenue des engagements. Cette mesure simple transforme la sensibilisation en amélioration continue.
Vous pouvez utiliser des indicateurs factuels : activation effective de la double authentification, exécution des mises à jour planifiées, réalisation d’un test de restauration documenté. Ces éléments réduisent les malentendus.
Pour compléter l’état des lieux, des diagnostics existent via des dispositifs publics. En France, MesServices.cyber.gouv.fr propose un cadre d’évaluation. Il ne remplace pas l’organisation interne, mais il aide à prioriser les prochaines étapes avec l’équipe.
Sur la gouvernance, vous pouvez aussi vous appuyer sur les approches de cyber hygiene issues de références internationales. Elles privilégient des actions basiques, reproductibles, et vérifiées. C’est cohérent avec le format de la MalletteCyber Pro.
Quelques repères chiffrés à connaître pour cadrer vos priorités
En 2023 et 2024, plusieurs enquêtes publiques montrent un écart entre perception de la sécurité et préparation réelle des organisations. Par exemple, l’édition 2024 du ENISA Threat Landscape souligne la persistance des menaces par e-mail et par compromission des identifiants. Ces vecteurs justifient l’ordre d’action “accès puis messagerie”.
En complément, le Verizon Data Breach Investigations Report 2024 met en évidence le rôle fréquent des erreurs humaines et des abus de comptes dans les scénarios d’atteinte. Ces constats rendent l’activation de la double authentification et la rigueur sur les messages particulièrement utiles.
Dans votre atelier, ces repères servent surtout à choisir les trois décisions les plus rentables. La séance doit aboutir à des contrôles vérifiables, pas à une liste de recommandations générales.
FAQ intégrée : comprendre la MalletteCyber Pro sans jargon
Combien de scénarios faut-il traiter pour une réunion réussie ?
Pour 15 minutes, sélectionnez une seule carte et concluez par une règle unique. Pour 30 minutes, limitez-vous à deux ou trois situations. Pour une heure, enchaînez cadrage, jeu et fiches, puis verrouillez trois décisions datées. Le contrôle l’emporte sur l’exhaustivité.
Que doit contenir la fin de séance pour être réellement suivie ?
La fin de séance doit fournir trois actions prioritaires, chacune avec un responsable et une date de vérification. Vous notez aussi le livrable attendu, comme l’activation d’une double authentification ou un test de restauration. Cette traçabilité évite l’oubli et rend la sensibilisation mesurable.
Comment adapter l atelier à une équipe sans RSSI ni référent sécurité ?
Vous pouvez garder le même déroulé, mais en simplifiant les responsabilités. Un responsable “contact” pilote la demande et un autre exécute si possible. L’équipe se concentre sur accès, messagerie et sauvegardes, avec des preuves simples : captures d’écran, tickets de mise à jour, ou trace du test de restauration.
La sensibilisation remplace-t-elle les dispositifs techniques ?
Non. La sensibilisation cyber prépare les comportements, mais elle ne remplace pas les contrôles techniques, les procédures internes, ni les compétences adaptées au métier. Elle sert de relais humain pour déclencher les bonnes actions quand un événement survient. Les deux approches doivent coexister.
Comment prouver que l atelier a eu un effet après un mois ?
Après un mois, vous vérifiez les trois engagements décidés en fin de séance. Vous contrôlez l’activation réelle des protections ciblées et l’exécution des vérifications prévues. Un indicateur factuel, comme un test de restauration documenté, suffit souvent. L’effet se mesure par l’exécution, pas par l’impression.
Prochaine étape : planifiez dès cette semaine une séquence de 15 à 30 minutes, puis fixez trois décisions datées. Répétez le rendez-vous au même rythme pour construire une préparation cyber durable.
Sources : ENISA, Threat Landscape 2024 ; Verizon, Data Breach Investigations Report 2024 ; ANSSI, recommandations sur la lutte contre l’hameçonnage et la sécurité des identifiants.